Valódi Microsoft-belépés, mégis veszélyben a hozzáférés
Egy munkatárs megnyit egy oldalt, amelyhez a munkája során jutott el. Emberi ellenőrzést kér, aztán valódi Microsoft-bejelentkezést mutat. A kolléga figyel a webcímre, felismeri a szolgáltatót, és a fiókján a többtényezős hitelesítés is működik. Végül az oldal még egy apróságot kér: másolja vissza a kapott webcímet. Éppen ennél a lépésnél érdemes megállni. A helyes bejelentkezési cím mellett azt is érteni kell, kinek és milyen adatot adunk át.
A ConsentFix néven dokumentált támadás ilyen megtévesztést használ. A Push Security kutatói valódi, de feltört weboldalakon figyelték meg a csalit. Az ESET friss összefoglalója más példákkal együtt arra hívja fel a figyelmet, hogy az adathalászat egyre több ismert bizalmi jelet tud felmutatni. Egy szép levél vagy szabályos domain ezért önmagában kevés ahhoz, hogy jóváhagyjunk egy hozzáférést érintő kérést.
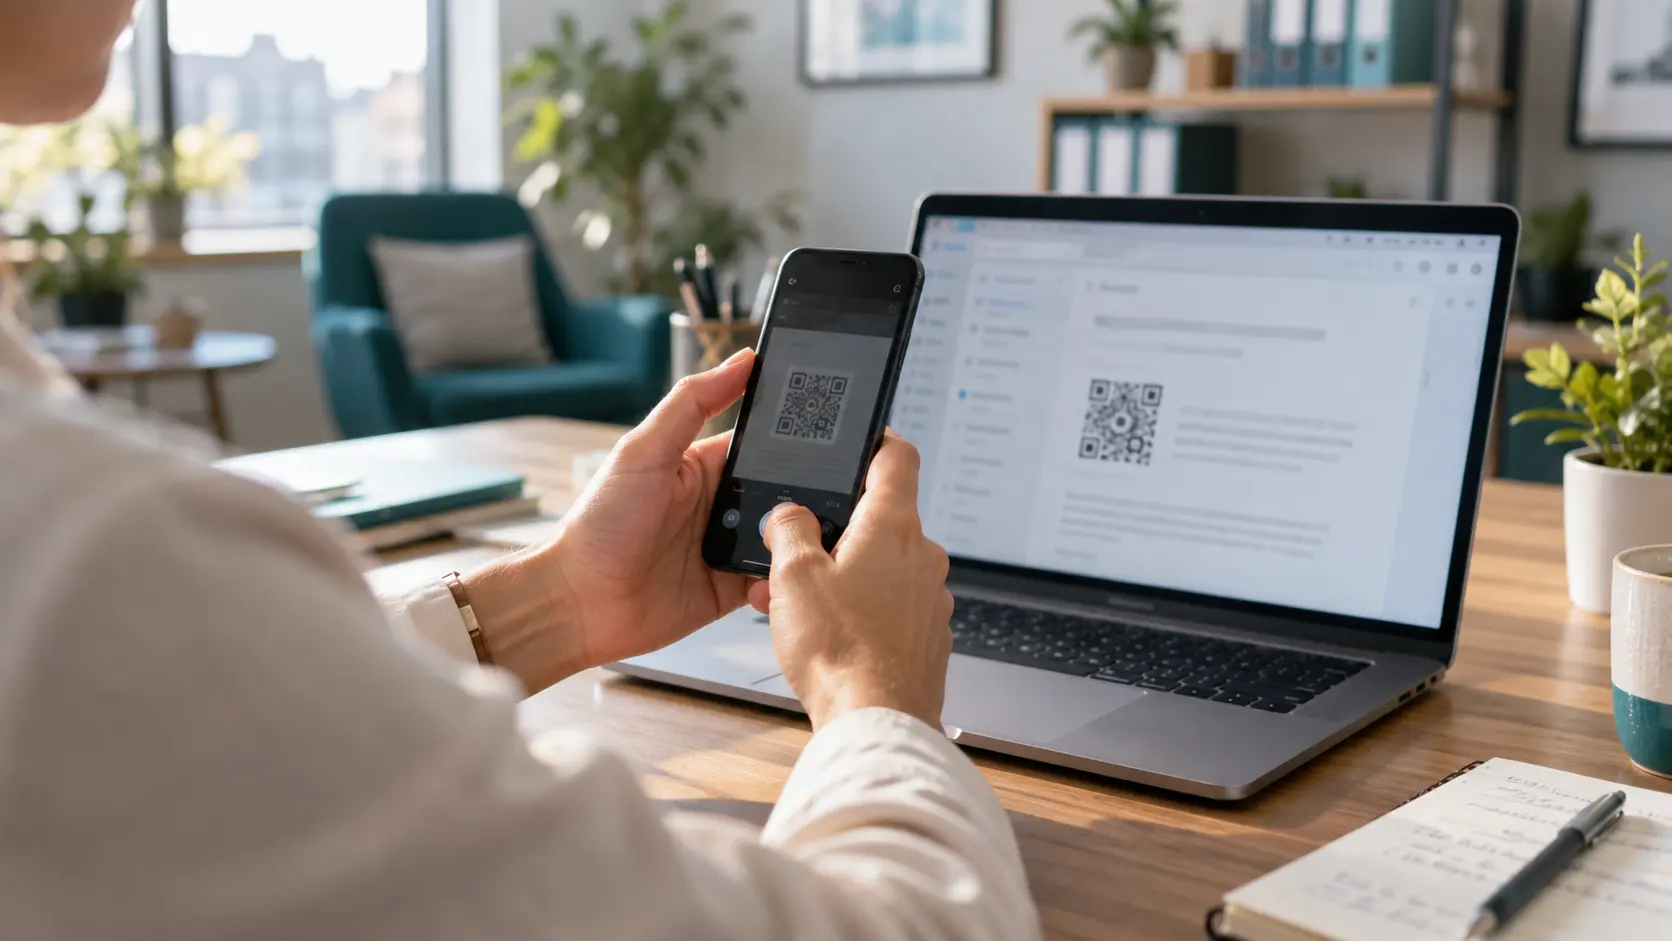
QR-phishing: a link képbe bújik, a munka telefonon folytatódik
A levél azt kéri, olvassunk be egy QR-kódot a folytatáshoz. Ilyenkor az „állj a link fölé az egérrel” tanács nem mutatja meg a kódba csomagolt címet. A telefon kamerája viszont felismeri, és máris másik eszközön folytatódhat a művelet. A QR-kódos adathalászatot quishingnek is nevezik. A technika a beolvasás megszokott kényelmére épít.
Az ESET H1 2026 Threat Report szerint az általuk észlelt adathalász emailek körülbelül 11%-a használt QR-kódot. Ez nagyjából minden kilencedik észlelt ilyen levél. A riport időszaka 2025. december és 2026. május közé esik: a H1 elnevezés itt nem a januártól júniusig tartó naptári félévet jelenti. Az arány az ESET saját észleléseire vonatkozik, nem az összes elküldött emailre és nem a sikeres támadásokra.
A telefonon eltérhet a védelem a céges laptopétól. Lehet rajta vállalati felügyelet és biztonsági alkalmazás, de lehet személyes, kevésbé ellenőrzött eszköz is. A beolvasás önmagában nem jelent fertőzést. A kockázat a megnyíló céloldalnál és az ott kért műveletnél folytatódik. A megjelenő címet ezért megnyitás előtt is nézzük meg, és a levélben kapott sürgetést ne tekintsük igazolásnak.
ConsentFix: a valódi bejelentkezés után jön a veszélyes kérés
A Push Security által bemutatott esetben a hamis ellenőrzés valódi Microsoft-belépést indított. Már aktív böngészős munkamenet mellett a felhasználónak akár csak a fiókját kellett kiválasztania; új jelszó és új MFA-kérés sem feltétlenül jelent meg. Ez könnyen megnyugtató lehet annak, aki azt tanulta, hogy az adathalászok hamis bejelentkezési oldalra terelik.
A megtévesztés következő lépése a kapott webcím visszamásolása volt. A cím OAuth authorization code-ot, vagyis hozzáférés engedélyezéséhez használható kódot tartalmazott. Ezzel a támadó hozzáférési és refresh tokenhez juthatott. A token egy adott szolgáltatáshoz és jogosultsághoz kapcsolódó digitális belépő; a refresh token új hozzáférési token kérésére szolgálhat. A jelszó ellopása így nem volt szükséges a bemutatott támadáshoz.
A konkrét hozzáférés mértéke a fiók jogosultságaitól, a használt alkalmazástól és a vállalat beállításaitól is függ. Ebből nem következik, hogy minden Microsoft-fiók korlátlanul átvehető. Az MFA továbbra is fontos védelem. Ezt az esetet azért érdemes külön megérteni, mert a szabályos hitelesítés után kiadott adat átadása más döntési helyzet, mint egy hamis oldalon begépelt jelszó.
Ismert szolgáltatónál is lehet megtévesztő felhasználói tartalom
A ClickFix csalik hamis hibaüzenettel vagy ellenőrzéssel veszik rá a felhasználót egy parancs futtatására. Az ESET AI-fix példái ezt a mintát AI-szolgáltatók oldalain megjelenő segítségnek álcázzák. A jelentés Anthropic Artifact-oldalakat, OpenAI Canvas-tartalmakat és Microsoft Copilot Pages-oldalakat említ. Ezek a szolgáltatások felhasználók által létrehozott tartalmat is közvetítenek; az ismert domain a tartalom szerzőjét nem hitelesíti.
A Push Security LLMShare-kutatása hasonló visszaélést dokumentál megosztott ChatGPT- és Claude-tartalmakkal. Egy megosztott oldal akár szolgáltatási hibaüzenetnek is látszhat, és hamis alkalmazásletöltéshez vezethet. Ezekből az esetekből nem lehet azt állítani, hogy az AI-szolgáltató infrastruktúráját feltörték, vagy hogy a megtévesztő útmutató hivatalos támogatási anyag volt.
A CrashFix egyik dokumentált esete egy NexShield nevű kártékony böngészőbővítményt használt, amely a hivatalos Chrome Web Store-ban is megjelent. Az ESET leírása szerint a telepítés és újraindítás után 60 perces késleltetés előzte meg az első hamis hibaüzenetet. A későbbi figyelmeztetés újabb „javító” lépésre ösztönzött. A történet tanulsága a saját döntésünkre nézve: egy áruházból telepített eszköz utólagos, szokatlan utasítását is érdemes ellenőrizni.
Egy jobb kérdés: miért kell ezt megtennem a feladatomhoz?
A webcím ellenőrzése továbbra is hasznos, ugyanúgy, mint egy feltűnő nyelvi hiba észrevétele. Egészítsük ki egy olyan kérdéssel, amely a kért műveletre vonatkozik: hogyan segít ez abban, amit el akarok intézni? Egy dokumentum megnyitásához miért kellene parancsot futtatni? Egy emberi ellenőrzéshez miért kérnek teljes bejelentkezési webcímet? Egy beszállítói levél miért terel másik eszközre a cégesen használt felület helyett?
Ezek kérdések a helyzet tisztázásához, nem minden szolgáltatásra érvényes tiltások. Egy valódi üzleti alkalmazásnak lehet indokolt telefonos belépése vagy engedélykérése. A munkatársnak viszont legyen lehetősége ezt a saját cégénél gyorsan ellenőrizni. Az ellenőrzéshez egy korábban ismert telefonszámot vagy belső kommunikációs csatornát használjon. A gyanús üzenetben megadott „ügyfélszolgálat” ugyanannak a megtévesztésnek lehet a része.
- Álljunk meg a szokatlan adatátadás, hozzáférés-jóváhagyás vagy programfuttatás előtt.
- Fontos pénzügyi és hozzáférési kérést ismert, független csatornán erősítsünk meg; ahol indokolt, második jóváhagyóval.
- A bizonytalan esetet is jelezzük az IT-felelősnek, és mondjuk el, melyik lépésig jutottunk.
Ha valaki már visszamásolt egy belépési URL-t vagy futtatott egy kapott parancsot, az IT-nak ezt a konkrétumot kell tudnia. A jelszócsere önmagában nem bizonyítja, hogy minden korábban kiadott hozzáférés megszűnt. A szakember vizsgálja meg az aktív munkameneteket, a tokenekhez kapcsolódó hozzáféréseket és a fiókban végzett műveleteket, majd döntsön a szükséges megszüntetésről. A kolléga ne ismételje meg próbaképpen a gyanús lépést.
A sűrű munkanapra is legyen működő segítség
Az ESET Q1 2026 MDR Threat Report megfigyeléseiben az incidensek 69%-a 8 és 17 óra között, 90%-uk hétfőtől péntekig történt. Ezek a szolgáltatás saját incidensadatai, nem kizárólag adathalász esetek, és nem minden vállalatot leíró arányok. A jelentés külön azt is jelzi, hogy a felismert gyanús levelek bejelentése elmaradhat, ha nincs egyértelmű céges eljárás.
A saját csapatunknál ebből érdemes egy egyszerű próbát készíteni. Egy ártalmatlan mintalevéllel kérdezzük meg a kollégákat: hol jeleznék, és ki válaszolna rá? Van elérhető felelős akkor is, amikor éppen mindenki határidőre dolgozik? A cél, hogy a bizonytalanságból gyorsan szakmai segítség legyen. A „töröld, ha gyanús” szokás mellett a cégnek szüksége lehet az eredeti levélre a többi érintett figyelmeztetéséhez.
A következő oktatáson ezért érdemes egy hibátlanul megírt, ismerős felületre vezető példát is közösen megbeszélni. A munkatárs azt gyakorolja, hol áll meg, mit nem ad át, és kitől kér megerősítést. Így a tanult szabály munka közben is használható marad, akkor is, ha az első ránézésre látható hibák eltűnnek.